
Beim Sicherheitsmanagement sind regelmäßig der Schutzbedarf und die Risiken insbesondere für die Kritische Infrastruktur sorgfältig einzuschätzen. Ein Unternehmen könnte beispielsweise mithilfe von Grundschutz-Methoden und einem etablierten ISMS prüfen, wie effektiv die bestehenden Maßnahmen sind und ob eine Zertifizierung nach ISO 27001 angebracht wäre. Ergänzend dazu sollten Verantwortliche das gesamte Spektrum möglicher Risiken auch unter dynamischen Bedingungen regelmäßig neu bewerten, etwa wenn der Betrieb um digitale Systeme erweitert wird. Der Return on Security Investment hilft dabei, mit begrenzten Ressourcen gezielt dort zu investieren, wo konkrete Risiken die Versorgungssicherheit oder den Geschäftsbetrieb bedrohen und welche Maßnahmen eine effizientere Absicherung besonders kritischer Prozesse ermöglichen. Die Abwägung wirtschaftlicher Interessen mit den Erfordernissen spezifischer Schutzobjekte bildet das Fundament für alle weiteren Maßnahmen, um etwa im Notfall auszuwählen, welche Maßnahmen vorrangig umgesetzt werden.
Angriffe auf IT-Systeme erfolgen dabei entlang unterschiedlichster Angriffsvektoren, die sowohl technische als auch menschliche Schwachstellen ausnutzen. Ein hypothetisches Szenario wäre eine E-Mail mit Malware im Anhang, die per Phishing-Kampagne an Mitarbeitende verschickt wird. Dabei werden täuschend echte Inhalte verwendet, um das Vertrauen zu gewinnen und so gezielt Passwörter abzugreifen. Lockt Social Engineering dazu, auf einen Link zu klicken, könnte sich eine Ransomware installieren und wichtige Dateien verschlüsseln. Auch Spam, der massenhaft versendet wird, kann nicht nur die Systeme verstopfen, sondern häufig auch Links zu weiteren Bedrohungen oder Schadsoftware enthalten. Spoofing, also die Fälschung von Kommunikationsadressen, wird zusätzlich genutzt, um beispielsweise unter dem Vorwand eines angeblichen Kollegen Zugangsdaten oder interne Informationen zu stehlen und so den ersten Zugriffspunkt für weitere Angriffe zu schaffen. Die Kombination dieser Taktiken macht die Erkennung und Abwehr zu einer immer anspruchsvolleren Aufgabe.
Um auf diese komplexe Gefahrenlage zu reagieren, müssen Unternehmen ihren Softwarebestand präzise kennen. Mithilfe einer Software Bill of Materials lässt sich nachvollziehen, welche Komponenten und Versionen im Einsatz sind, während ein effektives Schwachstellenmanagement erkannte Schwachstellen zügig bewertet und entsprechende Gegenmaßnahmen einleitet. Dabei können Unternehmen auch in hypothetischen Audit-Situationen mit OSINT gezielt nach öffentlich verfügbaren Informationen suchen, die helfen, ein Lagebild über aktuelle Bedrohungen im jeweiligen Sektor zu erstellen. Die Auswertung von Threat Intelligence aus spezialisierten Plattformen kann beispielsweise dazu beitragen, gefährliche Schwachstellen innerhalb häufig genutzter Softwarekomponenten zügig zu erkennen und ihre Priorität anhand der möglichen Auswirkungen abzuschätzen. So entsteht ein aktuelles Lagebild, das die Grundlage für zielgerichtete Abwehrmaßnahmen bildet und eine schnelle Reaktion auf sich ändernde Bedrohungslagen ermöglicht.
Die technische Absicherung erfolgt durch den Aufbau mehrschichtiger Schutzkonzepte, die strategisch zusammenwirken. Eine zuverlässige Authentifikation ist unerlässlich, um Nutzeridentitäten sicher zu überprüfen – ergänzend durch Methoden wie CAPTCHA, die automatisierte Angriffe abwehren, zum Beispiel beim Login auf internen Systemen. Der Netzwerkverkehr wird bei Bedarf durch Firewalls auf verdächtiges Verhalten überprüft, etwa beim Detektieren ungewöhnlicher Datenpakete. Besonders sensible kryptografische Schlüssel werden in Hardware-HSMs oder mehreren HSMs gesichert, um sie vor Diebstahl und Missbrauch zu schützen; dies spielt insbesondere bei der Verwaltung digitaler Zertifikate und hochkritischer Geschäftsgeheimnisse eine Rolle. Die Nutzung starker Passwörter, sichere Schlüsselaustauschverfahren wie RSA, verschlüsselte Übertragungswege per TLS sowie der ergänzende Einsatz von TPMs sorgen dafür, dass Daten während der Übertragung und im Speicher geschützt werden. In modernen Ansätzen wie Zero Trust wird grundsätzlich kein Gerät oder Nutzer ohne Überprüfung vertraut, sodass jeder Zugriff erneut authentifiziert und überwacht wird; das erschwert beispielsweise den unbefugten Zugriff durch kompromittierte Systeme selbst bei erfolgreichen Angriffen auf einen Teilbereich.
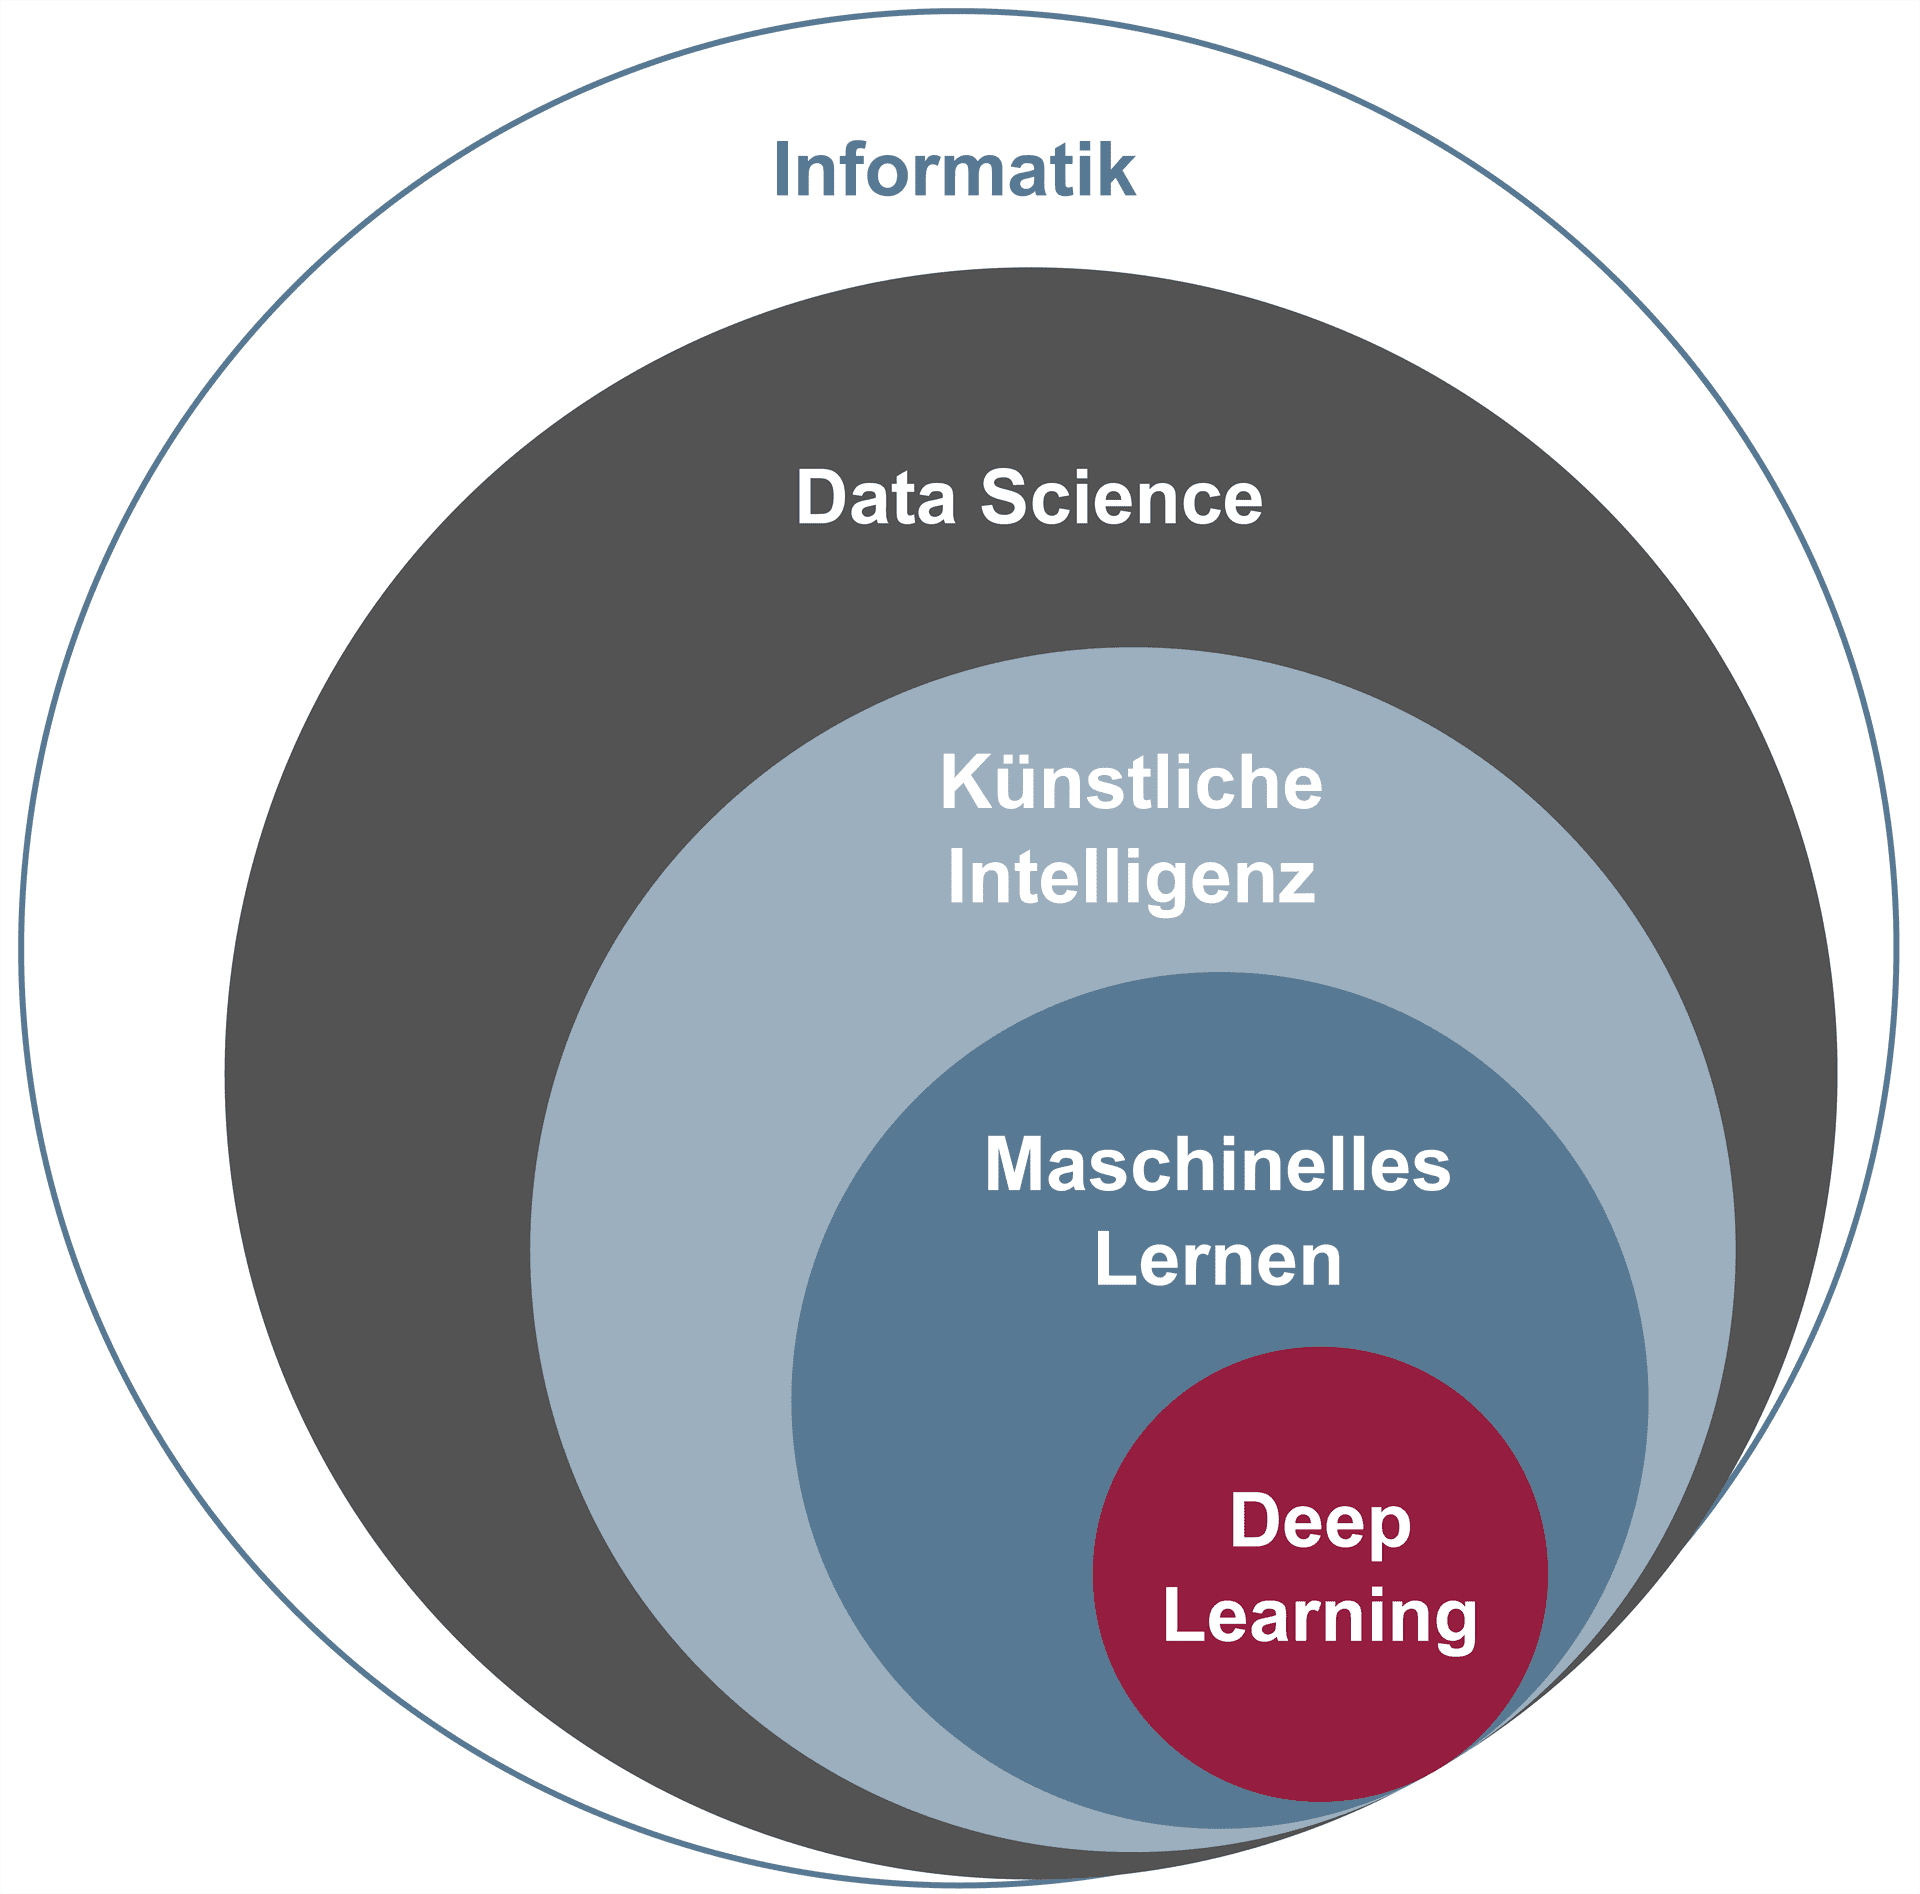
Neben der Technik sind Wissen und gesellschaftliche Reflexion unverzichtbar. Die Blockchain kann als Beispiel für einen innovativen Lösungsansatz genannt werden, bei dem Manipulationssicherheit durch dezentrale und nachvollziehbare Transaktionen gefördert wird, was auch neue Herausforderungen für die Wahrung der Privatsphäre mit sich bringt. Künstliche Intelligenz verändert mit zunehmender Datenanalyse die Möglichkeiten der Angriffs- und Abwehrtechniken und erstreckt sich auf die Entwicklungsprozesse digitaler Inhalte und die Erkennung von Betrugsversuchen. Dabei befeuern Filterblasen gezielte Informationsströme und können die Wahrnehmung von Bedrohungslagen beeinflussen, was wiederum die Schulung von Mitarbeitenden vor neue Aufgaben stellt. Im Lehrbuch Cyber-Sicherheit von Pohlmann werden die Hintergründe, Herausforderungen und Methoden aktueller Schutzarchitekturen umfassend beschrieben, was für die Entwicklung von Weiterbildungsmaßnahmen genutzt werden kann, während die Diskussion um eine mögliche Singularität als Zukunftsszenario die Begrenztheit menschlicher Kontrolle über maschinelles Lernen aufzeigt und die Verantwortung für einen ausgewogenen Technologieeinsatz unterstreicht.
Insgesamt zeigt sich, dass eine wirksame Cyber-Sicherheit eine stetige Weiterentwicklung von organisatorischen, technischen und gesellschaftlichen Maßnahmen erfordert. Die zunehmende Verflechtung digitaler Systeme und die Herausforderungen durch neue Technologien verlangen integrierte Ansätze, die Risiken minimieren und das Vertrauen in den digitalen Wandel festigen.